Red팀 업무 자동구동
신청에서 보고서까지 실시간으로
지속적인 모의해킹 진단으로 보안상태 확인
고객사 웹주소를 알려주시면 허락하에 실제 공격 기법으로고객사 시스템들 진단 후, 실제 침해로 이어질 위험을 보고서로 자동 작성해드립니다.
허락한 범위 안에서만 진행합니다.
실시간 침투 경로
인터넷
외부 출발점
DMZ 웹
공개 노출
취약점
443 실제 도달
인증 우회
신뢰도 94%
내부 서버
내부 도달
핵심 시스템
중요 자산
공격 경로
Red팀 업무 자동구동
신청에서 보고서까지 실시간으로
표준 RoE·승인 기반 실행
고객 승인 하에 수행 및 고객 데이터 기밀 유지
AI 및 화이트해커가 진단 수행
지속적인 신규 공격 Skills 반영
왜 필요한가
많이 찾는 것보다 중요한 것은, 어떤 약점이 연결되어 어디까지 도달하고 무엇을 고치면 경로가 끊기는지 증명하는 것입니다.
침투한 취약점 구멍들을 통해 핵심 시스템까지 가는 경로를 보여줍니다
허락된 범위 밖의 보안해킹수행은 절대 하지 않습니다.
화면 예시
진행 상태, 이어진 경로, 남긴 증거, 먼저 막을 지점을 함께 봅니다.
경로 예시
남긴 증거
18
걸린 시간
04:37
허락과 거절
12건 허용 · 2건 거절
핵심 시스템 도달
0 / 4
아직 막혀 있습니다
놓친 탐지
2
로그를 켜야 합니다
먼저 막을 곳
API 권한
세 길이 함께 끊깁니다
합성 데모 데이터 기반 UI · 실제 고객 정보가 아닙니다.
진행 순서
범위, 경로, 확인, 증거, 보고서, 다시 확인이 같은 순서로 이어집니다.
진단 대상들과 진단 수행시간 안에서만 행합니다
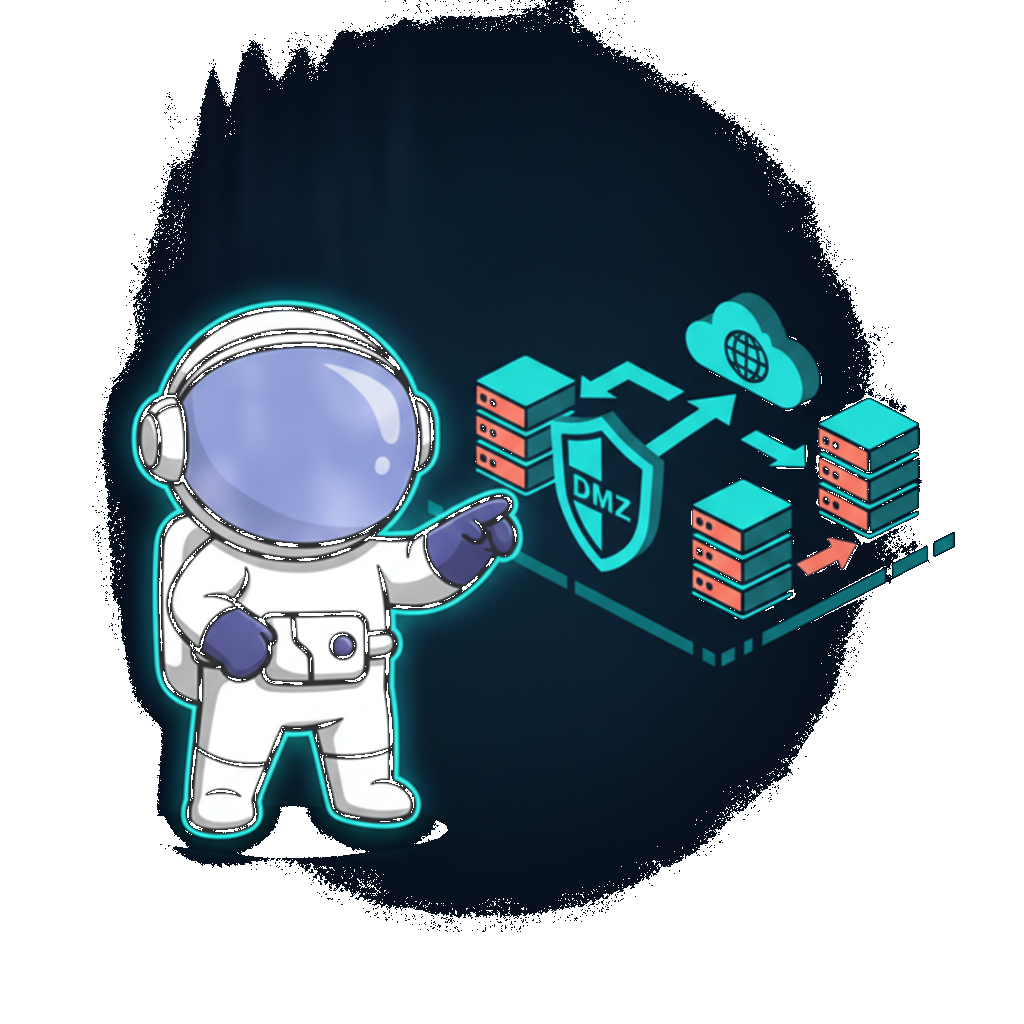
노출된 취약점 다음 침투 경로를 보여줍니다
허락된 안전한 해킹 방법들만을 실행합니다.
실제 수행한 모든 이력은 기록에 남깁니다.
CISO와 보안 실무자 모두를 위한 진단 보고서를 작성합니다.
정기적 모의해킹 수행으로 문제가 해결되었는지를 지속적으로 확인합니다.
지키는 원칙
모의 해킹 수행 단계별로 진행상태를 보여드립니다.
볼 주소, 시간, 속도를 시작 전에 고정합니다.
등록된 확인 방법만 실행합니다.
기록으로 남지 않은 성공은 인정하지 않습니다.
다른 회사의 자료와 화면이 섞이지 않습니다.
제공 범위
지금 신청할 수 있는 것과 나중에 열 기능을 나눠 적습니다.
허락받은 웹 주소와 API에서 열린 곳과 이어진 위험을 증거와 함께 확인합니다.
고객 망 안에서, 바깥으로만 통신하는 확인기로 내부 업무 시스템까지 제한해서 봅니다.
같은 확인을 반복해, 조처 전후의 길이 실제로 줄었는지 비교합니다.
질문
해킹범위, 자동실행, 재실행에 대한 질문에 답해드립니다.