확인 · 추정 · 차단
확인 기록이 있을 때만 확인으로 표시
핵심 솔루션
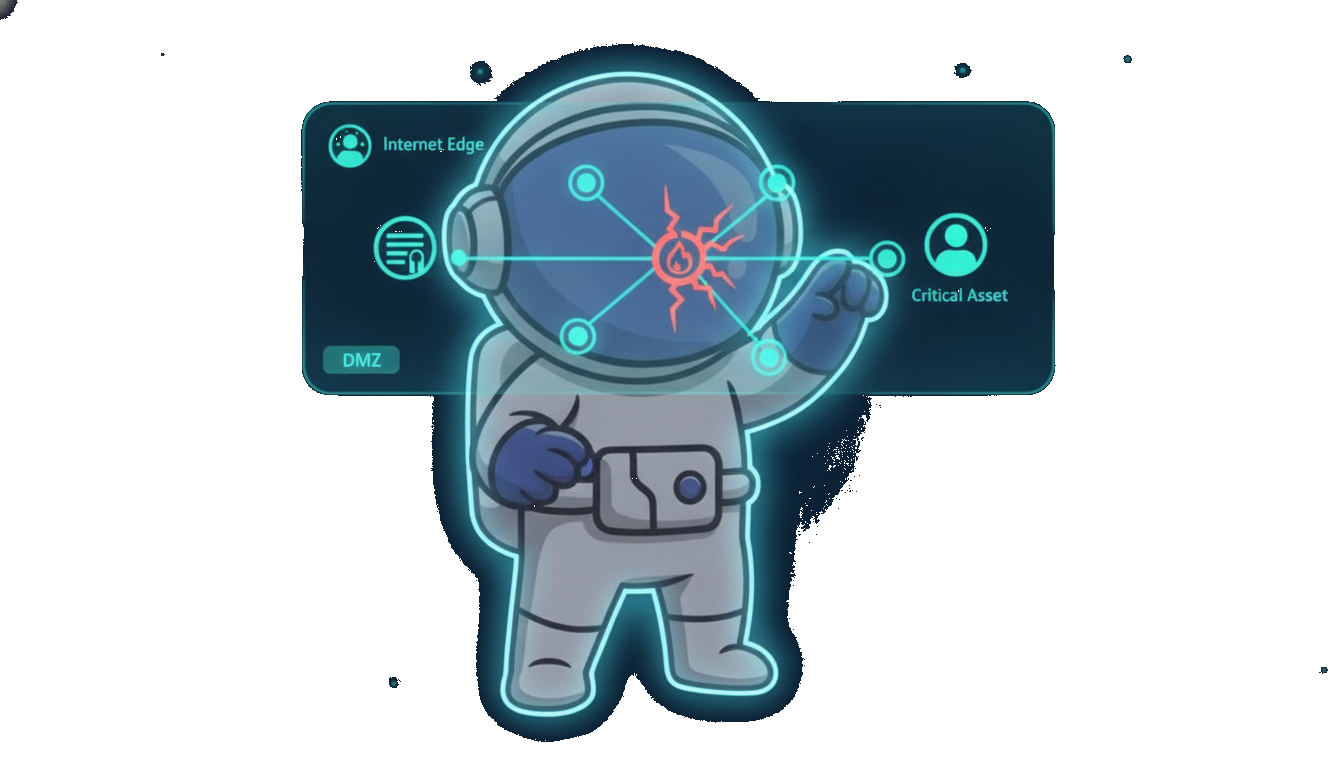
승인된 고객 인터넷 공개 주소·API에서 시작해, 공격자가 실제로 이어질 수 있는 다중 구간 경로를 확인 기록과 함께 검증합니다. 스캐너 목록이 아니라 ‘도달 가능성’과 ‘막을 지점’을 보여 줍니다.
확인 · 추정 · 차단
확인 기록이 있을 때만 확인으로 표시
실행 안전 확인
등록된 도구·기법만 실행
Replay 준비
조치 후 같은 Skill로 재검증(로드맵)
구역별 검증
미구현 구간은 로드맵으로 표시합니다. 지금 제공 범위를 과장하지 않습니다.
결과 상태
실행 기록·증거가 남은 단계만 확인으로 표시합니다.
약점·설정은 보이지만 다음 구간까지 확인 기록이 없으면 추정으로 둡니다.
정책·WAF·격리·허용 범위로 막힌 지점은 차단으로 표시해 우선 조치를 돕습니다.
핵심 차단 지점
그래프에서 fan-in이 큰 노드를 핵심 차단 지점으로 표시합니다. CISO는 우선순위, 실무는 조치·재시험 순서를 같은 데이터에서 봅니다.
Zone·Asset·Relationship을 tenant 소유 객체로 관리하고 DNS 스냅샷을 보존합니다.
신규 환경은 제한된 Frontier 계획, 운영 반복은 승인 Skill·Recipe 우선(Hybrid 기본).
?쒓났 ?곹깭